




標題 : AI揭漏洞引發補丁潮、系統當機風暴!NSA、航班、銀行與蘋果服務接連受創,川普淡定回應



摘要 : AI發現大量漏洞催生集中補丁,過量更新衝擊系統,造成多家機構服務中斷與飛航延誤。
新聞 : 美國本週發生一波連鎖科技中斷事件,影響範圍從企業郵件、銀行服務到航空管制系統,連國家安全局(NSA)也出現「短暫降級」。在外界憂心事件是否為惡意攻擊之際,川普在馬尼拉對媒體淡化說法:「這就是生活。當你又大又有錢,這種事會發生,沒什麼大不了。」同時,政府與金融界人士向國會表示,AI識別出的資安弱點促成了大規模補丁部署,正是造成系統超載的主因之一。

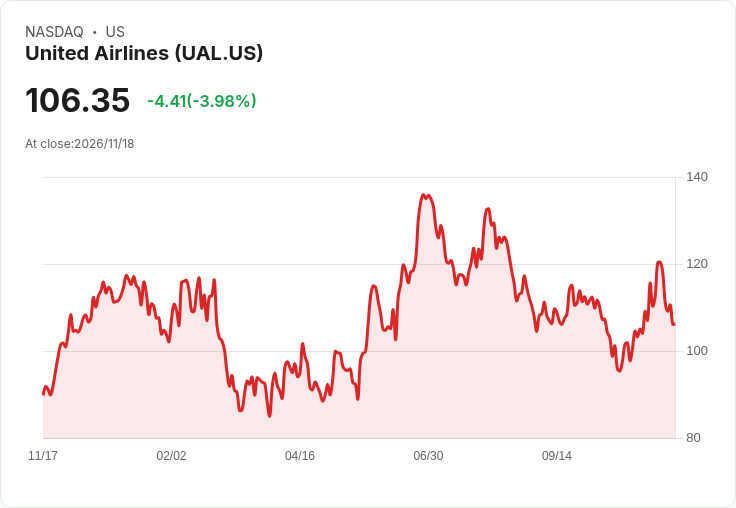
事件背景與事實: - 受影響的主要事件包括:微軟郵件服務中斷、聯邦航空局(FAA)上週五下令全國停飛4.5小時、聯合航空(United)週一技術故障延誤約150班次、摩根大通(JPMorgan Chase)同日出現銀行服務異常、蘋果表示內部更新導致iCloud與Apple Pay等客戶服務受影響(非遭駭攻擊)。 - NSA對外稱其網路在週二例行維護中出現「短暫降級」,但宣稱關鍵任務能力維持運作。美國國家情報總監Jay Clayton將NSA問題歸因於上月利用AI發現的PHP弱點所部署的補丁,指出某些系統升級後未如預期回復,系統之間的交接也出現問題。 - 據《華盛頓太陽》引述三名知情人士,華爾街主管與NSA向國會報告:「這些模型正在識別大量弱點,使得立即補丁的急迫性大增,大家試圖一次推動大量補丁——超過系統設計承載。」一位受簡報的國會官員表示。
分析:為何補丁會成為風險來源? AI能快速揭露未被發現的弱點,這在資安上是利多,卻也帶來操作上的兩難。企業與政府在短時間內要處理大量高風險修補時,若採取全面同步部署,會衝擊更新基礎設施(如配置管理、部署管線、系統依賴性與回退機制),導致: - 更新併發量超出系統設計容量,造成資源耗盡與服務降級; - 升級後各系統間交接(handoff)出現相容或時序錯誤; - 測試與回退流程被縮短或跳過,增加升級失敗風險。
回應與替代理解的駁斥: - 政府與官員包括國務卿Marco Rubio強調,目前沒有證據顯示這些事件是惡意攻擊,並表示事件彼此無關、非系統性攻擊。這一觀點舒緩了對外界攻擊陰謀論的恐慌。 - 然而,就算非惡意來源,集中且急迫的補丁行動本身仍是可信的說明,且暴露出現代關鍵基礎設施在更新治理與彈性設計上的弱點。換言之,排除惡意攻擊並不代表風險不存在,反而凸顯治理與運維流程亟需改進。
案例與資料回顧: - FAA全國性地面停飛4.5小時、聯合航空約150班延誤、微軟郵件障礙與摩根大通、蘋果服務受影響,顯示從商用到公共安全領域皆遭波及,損害範圍廣泛且具實際經濟與社會成本。 - NSA雖稱關鍵能力維持運作,但「短暫降級」顯示連國安級網路在大規模更新壓力下亦非免疫。
政策建議與未來展望(行動號召): - 公司與政府機構應在AI加速發現弱點的情況下,優先採行分階段、金絲雀(canary)部署與滾動回滾機制,以避免一次性全量升級導致系統當機。 - 強化預先整備的測試環境、壓力測試與跨系統相依性檢視,並建立更嚴謹的變更視窗與協調機制。 - 政府應推動跨產業的更新協調標準與通報機制,並對關鍵基礎設施提出韌性要求與監督。 - 同時,對AI驅動的漏洞管理應建立優先順序與風險評估框架,避免「所有漏洞皆立即修補」的操作衝突。
結語: AI在資安領域的快速偵測能力是一把雙刃劍:它揭露真實風險,卻也催生操作上的急迫壓力,若沒有配套的部署治理與系統彈性,可能從解決問題變成引發更多問題。未來可預見隨著AI工具普及,類似補丁潮引發的中斷事件恐將增加,企業與監管單位必須即刻調整作業流程與政策,以兼顧安全與穩定。
點擊下方連結,開啟「美股K線APP」,獲得更多美股即時資訊喔!
https://www.cmoney.tw/r/56/9hlg37

免責宣言
本網站所提供資訊僅供參考,並無任何推介買賣之意,投資人應自行承擔交易風險。
文章相關標籤
本文內容轉載於此
關於作者

杜比加碼股息8.3%!季息升至0.39美元、殖利率2.65%,投資人該高興還是擔心?
Nvidia突停向中國出貨授權Hopper晶片 美國審查與國安憂慮改寫市場
英偉達連三季宣佈季息0.25美元、殖利率僅0.64%:成長導向還是股東回報不足?
- 更多文章
1
黃仁勳請辭後再傳利空!Vera Rubin 延後放量,台灣20家AI供應鏈分成2大陣營
2
反彈逃命波怎麼識別?5大訊號+3種操作 SOP,南亞、聯詠實戰解析
3
【每日簽到領獎】最高送 400 元超商禮券 + LINE Points
4
11 月選股清單:「低估成長股」出列!
5
【05/26 產業即時新聞】面板族群遭遇逆風,友達群創重挫,彩晶逆勢突圍成焦點
【最新消息】SpaceX 5G題材延燒+星艦里程碑共振,「10檔低軌衛星概念股」同步轉強!
44minutes ago
中鼎(9933)受惠在建工程創歷史新高,股價同步創高
anhour ago
輝達砸10億美元擴大台廠合作!財報利多為何帶不動台股?2檔概念股一次看
2hours ago
黃仁勳離開後首份財報!輝達營收年增 103%,股價為何還不能追?
2hours ago
治安與生技逆勢轉強,ASIC 設計低檔待反彈 | 2026.11.16 語音直播摘要
5hours ago