




91APP(6741)訂單資料庫遭駭,客戶信任修得回來嗎?


91APP的雲端訂單資料庫遭攻擊,牽動電商資安想像
91APP(6741)最近揭露一樁資安事件,雲端服務中的一座訂單資料庫在今年10月初遭駭客以自動化滲透工具攻擊,部分訂單資訊因此被非法存取。這類事件對投資人來說,先看到的是資安風險升溫;對營運端來說,後面要追的是資料範圍、修補速度,還有客戶信任會受多大影響。
公司目前的說法也有幾個重點:異常入侵行為已在今年10月中旬完全阻斷,外洩內容沒有包含信用卡等高度機密的支付工具資訊。換句話說,損害範圍已先被壓住,但事件本身仍會讓市場重新檢視電商平台對雲端資料與權限控管的要求。
第三方套件成為破口,顯示供應鏈管理的重要性
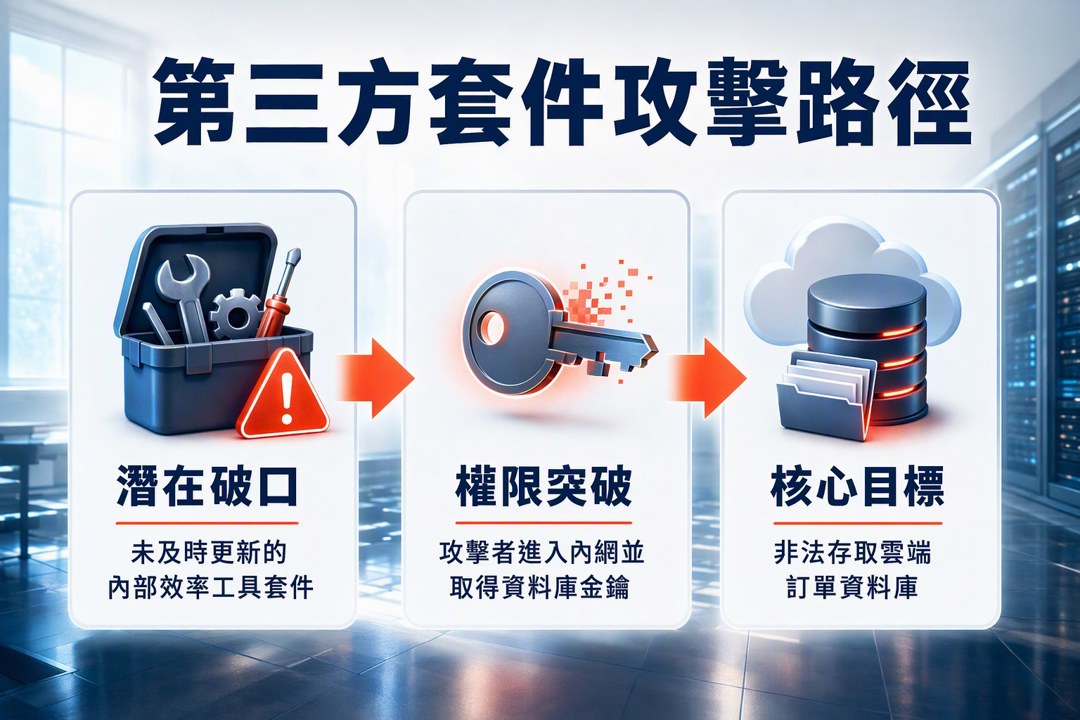
這次調查指向一個很具體的破口:一項未及時更新的內部效率工具套件。攻擊者先從第三方工具的潛在漏洞進入內網,再取得資料庫金鑰,最後碰到核心訂單資料庫。這條路徑很典型,也很值得警惕,因為很多資安事件都不是正面硬攻,而是從一個看似不起眼的外部套件切進來。
第三方軟體更新這件事,對雲端服務和電商平台都很關鍵。只要內部工具、權限、測試環境與正式環境的隔離有一段沒做好,攻擊者就可能沿著最弱的一環往內推進。這也是為什麼資安投資常常看起來像成本,實際上卻是營運風險管理的一部分。
事發後,91APP已經做了幾項緊急處理,包括移除相關套件、更換內部系統權杖與資料庫帳密、把測試環境和正式環境嚴格隔開,並重新限制主機與資料庫的網段連線。這些動作的意義很直接,就是先把可被利用的入口盡快關掉。
補償、外部查核與品牌信任,決定後續處理節奏
對平台業者來說,資安事件的壓力往往不只在技術面,還在客戶關係。91APP這次向受影響的品牌客戶與消費者致歉,也承諾負起相關責任,並表示會對因資料外洩而遭詐騙、且有財產損失的消費者提供補償。這些安排,核心都在修復信任。
公司也強調,這次事件只涉及單一訂單資料庫,其他像行銷雲端服務與支付系統都維持正常,未受影響。這個界線很重要,因為它代表事件目前沒有擴大到整體平台營運,但最終範圍仍要看外部資安團隊的深度調查結果,以及主管機關確認的內容。
接下來,補償標準、申請流程、以及和合作品牌各自怎麼處理受影響會員,會是觀察重點。這類事件通常會先反映在市場對資安治理的信心,後面才輪到客戶留存、合作條件與品牌合作的實際影響。對投資人來說,短線股價多半反映事件帶來的預期變化;中長期能否消化,還要看公司後續的查核結果、補強措施與客戶端反應。
關於作者

1
高檔獲利 20.7 億先下車、近期回檔又連買九天——用4步驟找出聯發科(2454)的關鍵主力
2
【05/26 產業即時新聞】面板族群遭遇逆風,友達群創重挫,彩晶逆勢突圍成焦點
3
【即時新聞】聯電報價未漲+展望持穩,ADR爆量跳水8.8%
4
AI 幫你盯庫存!籌碼K線持股動態牆 6 大功能,從損益到風險一次看
5
【即時新聞】股價單日崩跌18%面臨下市風險,Agape ATP收到那斯達克合規警告信
老簡帶你 10/27 盤前個股追蹤,籌碼神探帶你跟著股市內部大戶走!
12minutes ago
動能app盤前速覽_20261028
14minutes ago
006208分割預估1拆8:12/18表決,持有1張會變多少?
anhour ago
ETF、股票、基金算緊急預備金嗎?投資市值與急用現金要分開算
anhour ago
日經指數逼近歷史高點該追嗎?日本央行暫緩升息真相、日圓弱勢紅利與投資人自保策略
anhour ago