




永豐銀盜轉案》 到ATM提款才知變成新聞焦點 駭客隨機測試4千多萬全灌入他戶頭!金管會重話要查3關鍵


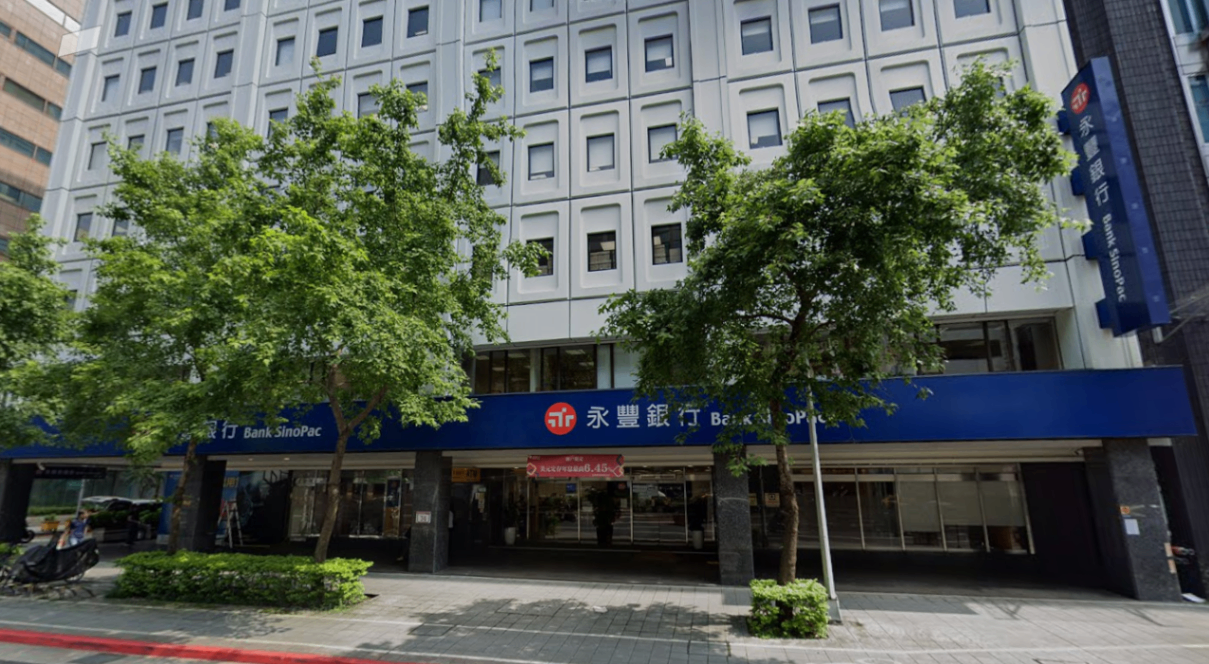
駭客隨機試出「身分證漏洞」 427筆交易遭轉走4176萬元
永豐銀行3日發生大規模異常轉帳,多名客戶在未操作網銀的情況下,帳戶遭不明轉出款項。多數交易金額為10萬元、累計427筆,總金額達4176萬元且款項全數匯入台北富邦銀行同一帳戶。
值得注意的是,這些受害客戶身分證字號集中在「P1」開頭,也就是原戶籍為雲林縣的男性;對此,永豐銀行說明,駭客是利用特定手法,針對相同首碼的身分證字號反覆隨機試誤,逐一找出有效帳戶,並非事前取得客戶個資再進行交易。永豐銀強調,依目前掌握的事證,尚未發現個資外洩跡象,但銀行仍持續進行資安及個資盤點。
延伸閱讀:永豐銀爆大規模盜轉「存款無故轉帳10萬」 419人受害、逾4千萬流向同帳戶!金管會:新版APP已下架
永豐銀董座、總座鞠躬致歉 將向國外系統供應商提告索賠
面對此次資安事件,永豐銀行董事長曹為實與總經理莊銘福4日親自召開記者會,雙雙鞠躬向客戶致歉。莊銘福指出,初步調查發現,外部駭客利用新網銀交易系統供應商的安全設定,導致客戶款項遭異常轉出,相關系統目前已下架,未來也將向國外供應商求償,不排除提告。
回顧事發當天,永豐銀接獲客戶反映後,半小時內便啟動緊急應變,決議先行墊款返還受影響客戶,並委請第三方資安團隊進駐調查,同時暫停新版App服務,所有異常轉出款項已於3日下午2時51分全數退還,永豐銀強調將負起全部責任保障客戶權益。
ATM領不出錢才發現成為焦點 4176萬元全匯入7旬翁帳戶
警方追查發現,所有異常轉帳款項均流入台北富邦銀行同一帳戶,持有人是一名70多歲、曾任教職的退休男子,曾遭假投資詐騙並向警方報案。此次因前往ATM提款時發現無法領錢,才得知帳戶捲入事件。
老翁到案時說明對整起事件並不知情,警方調查後也未發現其涉及盜轉或提供人頭帳戶的情況,而永豐銀遭到盜轉的款項皆已遭攔阻並未再轉出,該收款帳戶也已受到管制。目前台北地檢署已分案,指揮刑事局朝妨害電腦使用方向偵辦,釐清駭客入侵手法及相關責任。
金管會限永豐銀11月12日前交報告 釐清3大關鍵
針對永豐銀行資安事件,金管會銀行局副局長張嘉魁5日表示,永豐銀已於11月3日通報重大偶發事件,並須在11月12日前提出更完整的書面報告,說明「事件發生原因、處理情形,以及未來精進改善措施」等三大重點。
金管會進一步指出,根據永豐銀初步說明,此次問題涉及特定交易系統供應商及安全設定,並非一般民眾登入網銀時使用的OTP或臉部辨識等前端驗證環節,由於該套交易系統目前國內僅永豐銀行導入,尚無其他金融機構使用,不過事情究竟為何仍待進一步釐清。
另外金管會也強調,有鑒於此次銀行大規模盜轉案,後續將檢視銀行委外供應鏈管理及資安控管機制,並透過金融資安資訊分享與分析中心(F-ISAC)進行潛在攻擊風險分析,強化金融業資安聯防。
永豐銀則表示,已阻斷此次攻擊手法、加強交易驗證及異常監控,未來一旦發現短時間大量查詢或異常轉帳,系統將即時預警並攔阻,同時也再次強調「返還款項並非事件的結束」,將持續完成調查、究責與改善,確保客戶資金及個資安全。
點我加入《Money》錢雜誌官方 line@
文章相關標籤
關於作者

夫妻共用帳戶理財藏風險!婚變恐討錢無門 律師教3招自保
台股一度崩跌近1500點揪元凶 背後和這位「跛腳總統」有關?市場開始擔憂AI產業不太妙...
永豐銀爆大規模盜轉「存款無故轉帳10萬」 419人受害、逾4千萬流向同帳戶!金管會:新版APP已下架
- 更多文章
1
大盤跌破半年線!20檔融資大減股曝光,趁恐慌找出籌碼沉澱標的
2
【05/26 產業即時新聞】面板族群遭遇逆風,友達群創重挫,彩晶逆勢突圍成焦點
3
【即時新聞】輝瑞(PFE)Q3財報擊敗預期!全面上調獲利指引,抗癌新藥成營收新引擎
4
通膨降溫,淡化了七月升息疑慮,今日盤勢最強(ABF;封測、記憶體)
5
【美股研究報告】電視面板報價已正式落底,面板龍頭 LG Display 股價能否跌深反彈?
【00400A】11/05 操作日報|淨值重挫,經理人轉進伺服器
27minutes ago
【00991A】11/05 操作日報|淨值重挫,經理人趁亂狂撿AI代工雙雄
28minutes ago
【00403A】11/05 操作日報|淨值重挫逢低撿!大舉加碼國泰金
29minutes ago
【00981A】11/05 操作日報|淨值重挫,經理人新建倉中信金
30minutes ago
[樣本新增公告]已於 2026/11/03(二) 執行 (影響表格:選擇權交易行情表)
anhour ago